KYA (Know Your Agent) — риск-ориентированный процесс: сервис устанавливает, какой ИИ-агент к нему обратился, связывает его с ответственным человеком или организацией (принципалом), проверяет полномочия на конкретное действие и сохраняет журнал для аудита. Такие проверки нужны там, где агент действует самостоятельно: в платежах, при доступе к API и корпоративным инструментам, в обработке персональных данных и при выдаче доступа агентам, развёрнутым клиентами. Отдельного регулирования KYA в России нет. Права и обязанности по операции возникают у принципала: сделка, совершённая от его имени в пределах предоставленных полномочий, непосредственно создаёт права и обязанности представляемого (п. 1 ст. 182 ГК РФ).
Что делает KYA: четыре вопроса сервиса к ИИ-агенту
KYA отвечает на четыре вопроса: кто обратился, от чьего имени, вправе ли агент выполнить запрошенное действие и как позже восстановить цепочку событий. Технический идентификатор агента отвечает только на первый вопрос, поэтому привязку к принципалу и сверку запроса с поручением сервис должен проверять отдельно.
Кратко:
- Проверка складывается из четырёх элементов контроля: идентичность агента, проверенный принципал, доказуемые полномочия, журнал решений.
- Обязанность лежит на сервисе, который принимает запрос: принципал устанавливается процедурами KYC или KYB; подписи в заголовке запроса для этого недостаточно.
- Обязательного стандарта KYA на сентябрь 2026 года нет: работают корпоративные протоколы платёжных систем и концептуальная работа NCCoE NIST, не имеющая статуса обязательного стандарта.
- Российское право отдельной нормы о KYA не содержит: права и обязанности по операции возникают у принципала по п. 1 ст. 182 ГК РФ, а закон о технологиях искусственного интеллекта регулирует большие фундаментальные модели.
- Проверки подтверждают порядок действий, но не их смысл: агент с подтверждёнными полномочиями способен нанести ущерб, не нарушив ни одного правила. Поэтому нужны лимиты, пороги подтверждения человеком и мониторинг поведения.
Что такое ИИ-агент и чем он отличается от чат-бота
Чат-бот возвращает текст в границах диалога, а ИИ-агент планирует последовательность шагов, вызывает внешние инструменты и API, обращается к данным и выполняет действия, которые меняют состояние систем: списывает оплату, правит запись в базе, оформляет заказ. Для сервиса значима одна характеристика: какая доля операций выполняется без подтверждения человеком.
Автономность агента устанавливает оператор: набором инструментов, правами на ресурсы, лимитами и порогами участия человека. Один и тот же агент в разных настройках либо готовит черновик заказа, либо списывает деньги, поэтому сервис проверяет каждый экземпляр агента с конкретным набором прав.
Концептуальная работа NCCoE NIST от 5 февраля 2026 года описывает программных и ИИ-агентов как отдельный класс нечеловеческих идентичностей с четырьмя требованиями: идентификация, авторизация, аудит и неотказуемость (non-repudiation), то есть подтверждённая связь действия с человеком, который его санкционировал.
Что означает аббревиатура KYA и откуда она взялась
Аббревиатура собрана по образцу KYC (Know Your Customer) и KYB (Know Your Business): объектом проверки становится программный агент, действующий по поручению. Процесс складывается из четырёх элементов контроля: идентичность агента, принципал, полномочие, журнал.
Если хотя бы один элемент контроля не выполнен, ответственность за операцию становится недоказуемой: списание прошло или данные переданы, но подтвердить документами, кто выдал поручение и в каких пределах, сервис уже не может.
Слово «верификация» в агентных сценариях обозначает минимум пять разных механизмов: регистрацию технической идентичности, привязку к человеку или организации, делегирование полномочий, проверку результата действия и накопление репутации. Поэтому в договоре и техническом задании каждый механизм называется отдельно: иначе сервис и поставщик подписываются под разным объёмом проверки.
К одному сервису обращаются десятки агентов, развёрнутых его клиентами и подрядчиками этих клиентов, и каждый экземпляр приходит со своим набором прав. Рынок закрепил формулировку KYA, хотя сервису приходится вести проверку сразу по многим экземплярам и подтверждать каждый отдельно. Сложность внедрения возникает при оформлении документов: договор и техническое задание нередко описывают одним термином три объекта, которые проверяются по-разному и подтверждаются разными доказательствами:
- оператор агента: организация, которая развернула агента и управляет его использованием;
- поручение (мандат): зафиксированный набор полномочий, ограничений, сумм и сроков;
- удостоверение экземпляра (credential): проверяемый документ конкретного экземпляра агента, по которому сервис узнаёт его при каждом запросе.
Каждый объект подтверждается своим документом: удостоверение экземпляра — технической регистрацией агента, оператор — договором, принципал — процедурой KYC или KYB. Если в договоре зафиксирован только оператор, при разборе инцидента у сервиса не остаётся доказательства, что операцию поручил принципал.
Что проверяет KYA: семь вопросов доверия к ИИ-агенту
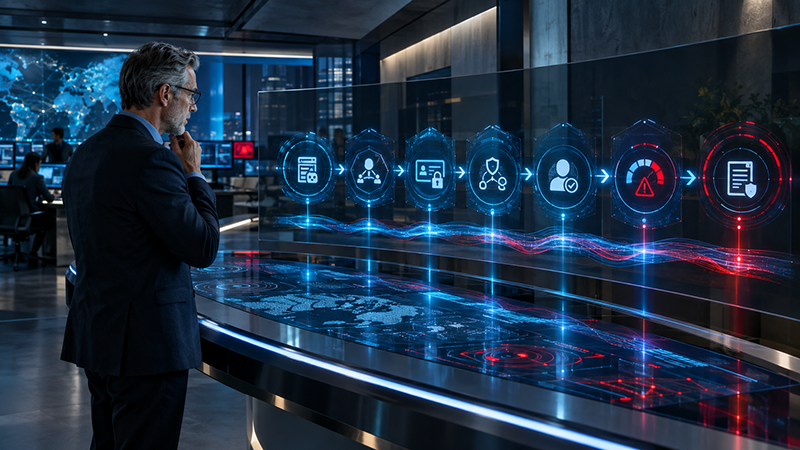
Проверка агента раскладывается на семь вопросов. Ответ на один из них не заменяет остальные: подлинная подпись запроса ничего не говорит о полномочиях, а установленный принципал не гарантирует, что запрошенная сумма укладывается в поручение.
|
Проверка |
Бизнес-вопрос |
Результат проверки |
|---|---|---|
|
Идентичность |
Какой экземпляр агента обратился к сервису? |
Устойчивый идентификатор экземпляра и его оператора |
|
Принципал |
От чьего имени действует агент? |
Лицо или организация, установленные процедурой KYC или KYB |
|
Аутентификация |
Подлинный ли это агент? |
Проверенная подпись запроса или токен с ограниченным сроком |
|
Полномочия |
Разрешено ли действие с этим ресурсом? |
Сверка запроса с поручением: цель, инструмент, сумма, срок |
|
Намерение |
Есть ли подтверждение воли человека? |
Запись, связывающая пользователя, инструкцию и результат |
|
Риск |
Отличается ли поведение от ожидаемого? |
Оценка сигналов устройства, сети и частоты операций |
|
Ответственность |
Кто отвечает за последствия? |
Договорное закрепление ответственного, подкреплённое журналом |
Семь проверок KYA: что проверяет сервис, кто владеет проверкой и чем ограничивается риск. Статусы проверены 21 сентября 2026 года.
Технический идентификатор без установленного принципала бесполезен для разбора инцидента: он показывает, какая программа обратилась к сервису, и не показывает, чью волю она исполняла. Привязка к принципалу подтверждается документами; подписи в заголовке запроса для этого недостаточно. Развёрнутый состав каждой проверки с ролью-владельцем и ограничителями собран в схеме семи проверок.
Чем KYA отличается от KYC, KYB и IAM
KYC устанавливает личность человека, KYB подтверждает организацию и её представителей, IAM управляет доступом внутри компании. KYA работает с четвёртым объектом: программной сущностью с поручением и ограниченным набором прав. Появление агентов ни одну из этих процедур не отменяет.
Агент не проходит KYC вместо человека, поскольку он не обладает самостоятельной правосубъектностью. Сервис идентифицирует человека или компанию, а к результату привязывает агента, его оператора и поручение.
Как работает проверка ИИ-агента
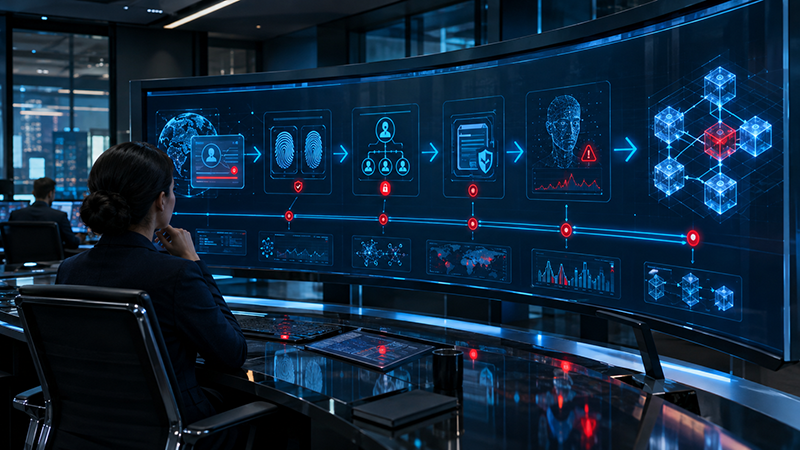
На платёжной операции последовательность «запрос, проверка, решение, журнал» видна целиком: агент действует по поручению пользователя, а сервис продавца принимает решение до списания денег.
- Запрос. Агент запрашивает оплату заказа и предъявляет удостоверение экземпляра и данные о поручении.
- Идентичность и подпись. Спецификации Trusted Agent Protocol описывают подпись распознавания агента в заголовке сообщения и связанную подпись идентичности потребителя или устройства в теле запроса.
- Принципал. Сервис сопоставляет заявленного принципала с результатом процедуры KYC или KYB и проверяет действующий договор и согласие.
- Полномочия. Запрос сверяется с поручением по категории операции, ресурсу, сумме и сроку; превышение любого параметра останавливает операцию.
- Риск. Антифрод-правила добавляют сигналы устройства и сети, частоту операций и отклонения от обычного поведения принципала.
- Решение. Сервис одобряет операцию, запрашивает подтверждение человеком или отказывает с кодом причины.
- Журнал. Запись фиксирует экземпляр агента, оператора, принципала, ссылку на поручение, параметры запроса, применённые правила, решение и время.
Отказ по превышению лимита записывается так же подробно, как одобрение. Спорные ситуации складываются из частично выполненных сценариев: два шага прошли, третий остановлен по лимиту, и разбирать придётся каждый.
Где KYA нужен уже сейчас: платежи, API, персональные данные
- Платежи и покупки. Продавец отличает оплату по поручению покупателя от автоматизированного запроса без поручения. Ошибка распознавания оборачивается спором о возврате и потерями на возвратном платеже (chargeback).
- Доступ к API. Агент с постоянным широким ключом выполняет операции, не вызывающие подозрений у мониторинга; компрометация такого ключа даёт злоумышленнику легитимный канал.
- Работа с персональными данными. Оператору нужны основание обработки и запись о том, кто инициировал доступ, иначе осложняются ответ субъекту данных и проверка регулятора; решение, порождённое исключительно автоматизированной обработкой, допускается по ст. 16 Федерального закона от 27.07.2006 № 152-ФЗ при согласии субъекта или в случаях, предусмотренных законом.
- Подключение агентов клиента. Сервис регистрирует каждый экземпляр агента, развёрнутый клиентом или его подрядчиком, выдаёт токен с ограниченной областью действия и сроком и в журнале отличает операции агента от операций сотрудника клиента. Связь «экземпляр, оператор, принципал» фиксируется до первой операции, иначе при смене подрядчика доступ невозможно отозвать адресно. В поддержке работает та же логика при изменении записей: агент, обратившийся от имени клиента, без установленного принципала не отличается от постороннего запроса.
Что из KYA уже работает на рынке, а что ещё формируется
Рынок предлагает три несовпадающих ответа на вопрос, что считать объектом доверия, и от ответа зависят состав проверок и содержание журнала. Объект доверия, состав журнала и статус каждого подхода сведены в интерактивной схеме трёх архетипов.
- Агент как инструмент принципала. Объект доверия: человек или организация за цифровым сервисом. Фиксируются результат идентификации принципала и его риск-профиль. Такие проверки на рынке работают давно.
- Агент как объект, проверяемый по связи с человеком. Объект доверия: подписанное поручение. Фиксируются мандаты, лимиты и подтверждение воли пользователя. Сюда относятся мандаты Intent, Cart и Payment в протоколе AP2, подход Mastercard к доказуемому намерению и одноразовое платёжное полномочие с ограничением суммы и срока.
- Агент как самостоятельная машинная идентичность. Объект доверия: экземпляр агента с собственным жизненным циклом. Фиксируются регистрация, атрибутация рабочей нагрузки (какому процессу принадлежит запрос) и права на инструменты. Национальный центр передового опыта в области кибербезопасности США (NCCoE) предлагает опираться на OAuth 2.0, OpenID Connect, SPIFFE и SPIRE. Оба документа носят рекомендательный характер: концептуальная работа NCCoE от 5 февраля 2026 года описывает возможный демонстрационный проект. Публичное обсуждение закрылось 2 апреля 2026 года, и центр разбирает поступившие комментарии. Инициативу стандартов ИИ-агентов Центр стандартов и инноваций в области искусственного интеллекта (CAISI) при NIST запустил 17 февраля 2026 года, и первую версию профиля совместимости ИИ-агентов планируют разработать к четвёртому кварталу 2026 года. Обязательных требований к участникам рынка ни один из документов не вводит, поэтому сервис применяет их как ориентир при проектировании учёта агентов и журнала операций.
Три архетипа KYA: объект доверия, состав фиксируемых данных и статус подхода. Статусы проверены 21 сентября 2026 года.
Участники рынка расходятся в том, кого сервис проверяет в первую очередь. Там, где агента считают инструментом принципала, проверка направлена на человека или организацию, выдавших поручение, а сам агент попадает в запись как исполнитель. Там, где за агентом закрепляют собственную идентичность, сервис выдаёт экземпляру удостоверение с ограниченным набором прав, а принципала подтверждает отдельной процедурой. Третий, промежуточный подход опирается на подписанное поручение: проверяется мандат, а идентичность агента и принципала подтверждается в тех пределах, которые зафиксированы в мандате. От выбранного подхода зависит содержание журнала: в первом случае основой записи становится результат проверки принципала, во втором — идентификатор экземпляра со ссылкой на поручение, в третьем — сам мандат с лимитами и подтверждением воли пользователя.
10 сентября 2026 года Ant International, Mastercard и Visa объявили о работе над совместимостью Know Your Agent для агентной коммерции: заявлены прослеживаемость оператора между сетями, общие требования к сертификации агентов и постоянный мониторинг транзакций. Техническая спецификация, орган управления и график внедрения в пресс-релизе не раскрыты: стороны заявили только общие принципы и сохранили за каждой сетью собственные процедуры принятия решений.
Что KYA не проверяет и какие решения принять сейчас
Проверки KYA отвечают на процедурные вопросы: реальна ли идентичность, авторизован ли агент, соответствует ли действие поручению, сохранилось ли доказательство. Содержательную цель действия они не оценивают. Проверенный агент в границах выданных полномочий проходит все проверки и при этом может причинить ущерб: выкупить весь товарный остаток в пределах лимита или передать данные подрядчику, чьё участие поручением не запрещено. Ущерб ограничивают лимиты полномочий, пороги подтверждения и мониторинг поведения. Все три ограничителя работают только при установленном принципале: денежный лимит выставляется на конкретное лицо, порог подтверждения адресуется конкретному пользователю, а отклонение в поведении сравнивается с историей операций того же принципала. Пока принципал не установлен, сервис видит поток запросов без владельца и может только отключить канал целиком.
Пять решений, доступных сервису до появления единого стандарта:
- Инвентаризировать агентный трафик: какие автоматизированные клиенты уже обращаются к API и от чьего имени.
- Закрепить принципала в договорах и процедурах онбординга, включая случай, когда агента развернул подрядчик клиента.
- Описать матрицу полномочий: действие, ресурс, лимит, срок, необходимость подтверждения человеком, порядок отзыва.
- Настроить журналирование агентных операций до промышленной нагрузки, включая отказы и частично выполненные сценарии.
- Определить пороги дополнительного подтверждения для платежей и операций с данными.
Как проверить принципала ИИ-агента с помощью IDX
IDX работает в первом из трёх рыночных подходов: проверяет человека или организацию, стоящих за цифровым сервисом. Подтверждённые возможности: KYC и KYB, проверка документов, проверка на живость (liveness), сверка лица, подтверждение связи человека с телефоном и e-mail, проверка благонадёжности, цифровой след устройства (device fingerprint) как один из антифрод-сигналов. Проверки подключаются по API и выполняются до решения по запросу: при онбординге клиента, одобрении платежа и выдаче доступа к данным.
Принципала за агентным запросом можно установить уже сейчас: KYC-проверка подтверждает человека, KYB-проверка подтверждает организацию, обе встраиваются в обработку запроса по API.